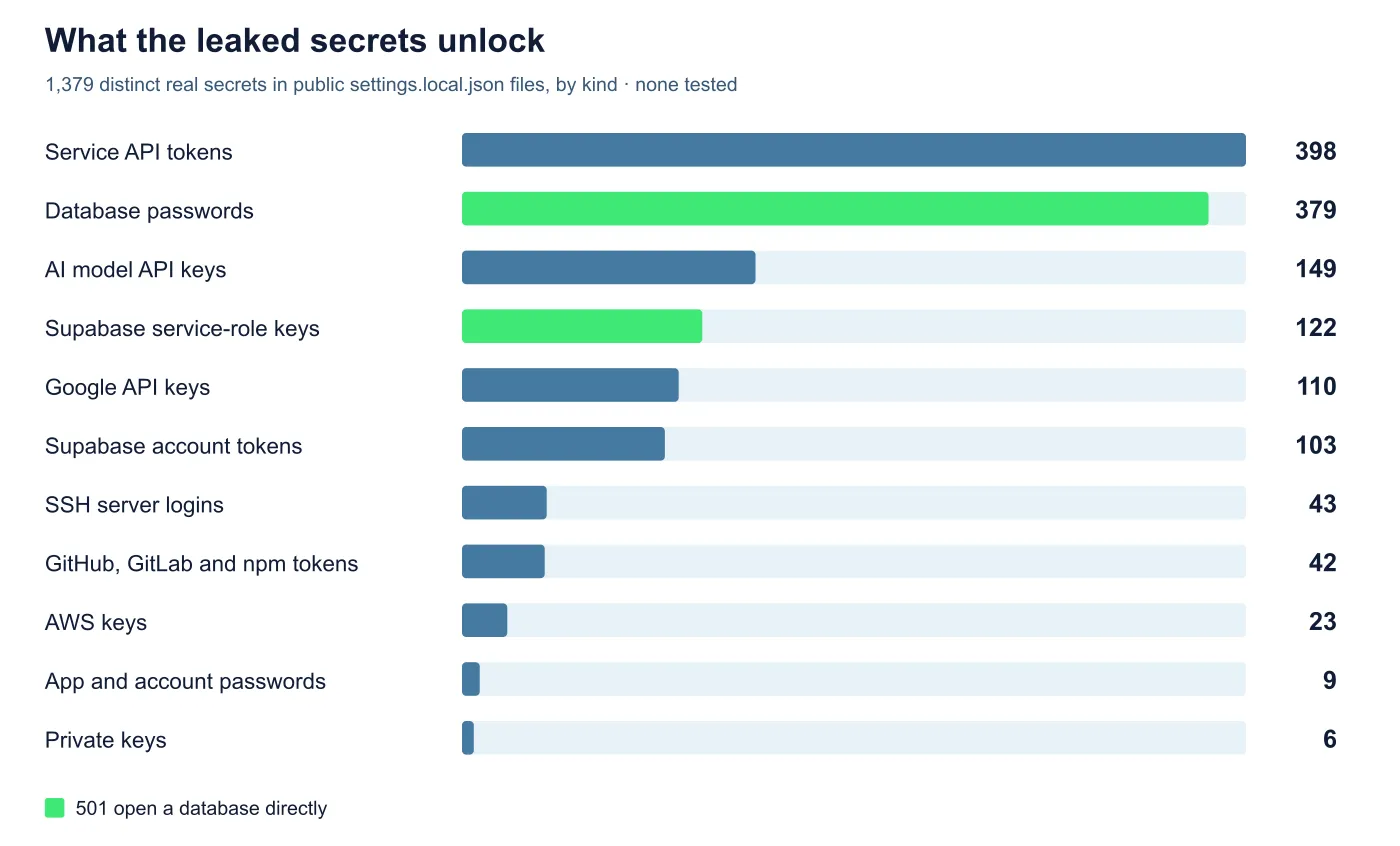
Исследователи компании Apiiro обнаружили, что Claude Code может раскрывать конфиденциальные данные в публичных репозиториях GitHub. В открытом доступе оказались тысячи секретов, включая пароли к базам данных, токены доступа к API и учетные данные администратора. Эти сведения находились в файлах настроек Claude Code, загруженных вместе с исходным кодом проектов.
Проблема связана с подтверждением автоматического выполнения команд оболочки. Если пользователь выбирает вариант «Да, и больше не спрашивать», принятое решение сохраняется в локальном файле «.claude/settings.local.json». При этом сама команда нередко записывается в файл без изменений, поэтому вместе с ней туда могут попасть встроенные секретные данные.
При хранении только на компьютере пользователя такой файл обычно не представляет серьезной угрозы, если устройство не было скомпрометировано. В документации Anthropic указано, что файл «.claude/settings.local.json» добавляется в глобальный список исключений «.gitignore» разработчика. Это обычно не позволяет GitHub автоматически включить его в публичный репозиторий.
Однако глобальное правило не переносится на уровень конкретного репозитория. Поэтому файл может случайно попасть в открытый доступ, например после клонирования проекта на другой компьютер или превращения обычной папки в репозиторий. Apiiro также утверждает, что в ряде случаев Claude Code самостоятельно фиксирует изменения в файле настроек, не запрашивая дополнительного разрешения.
Исследователи выявили более 100 тысяч случаев публикации локального файла настроек Claude Code в открытых репозиториях GitHub. Примерно в 1100 файлах, связанных с 63 организациями, содержались секреты, среди которых были токены публичных API, пароли баз данных и закрытые ключи. Даже после удаления файла из репозитория эти данные могут сохраниться в его копиях, если пользователи GitHub не удалят их отдельно.