Google совместно с рядом организаций добился прекращения работы сети x.cpe. В операции участвовали Национальное полицейское агентство Японии, компании Synthient и Trend Micro. Кроме того, Google подал судебные иски, чтобы закрыть домены и серверы, которые Videostrong использовала для работы и установки вредоносного ПО. Компания также атаковала командные серверы Videostrong, связанные с другими вредоносными кампаниями. По оценке Google, Videostrong потеряла доступ примерно к 10 миллионам зараженных устройств.
После этих действий затронутые устройства можно использовать безопасно, но, вероятно, не настолько, насколько следовало бы. Защита Play Protect на них по-прежнему отключена, а неактивные вредоносные модули все еще установлены. Поскольку они загружаются как системные приложения, обычным пользователям удалить их непросто.
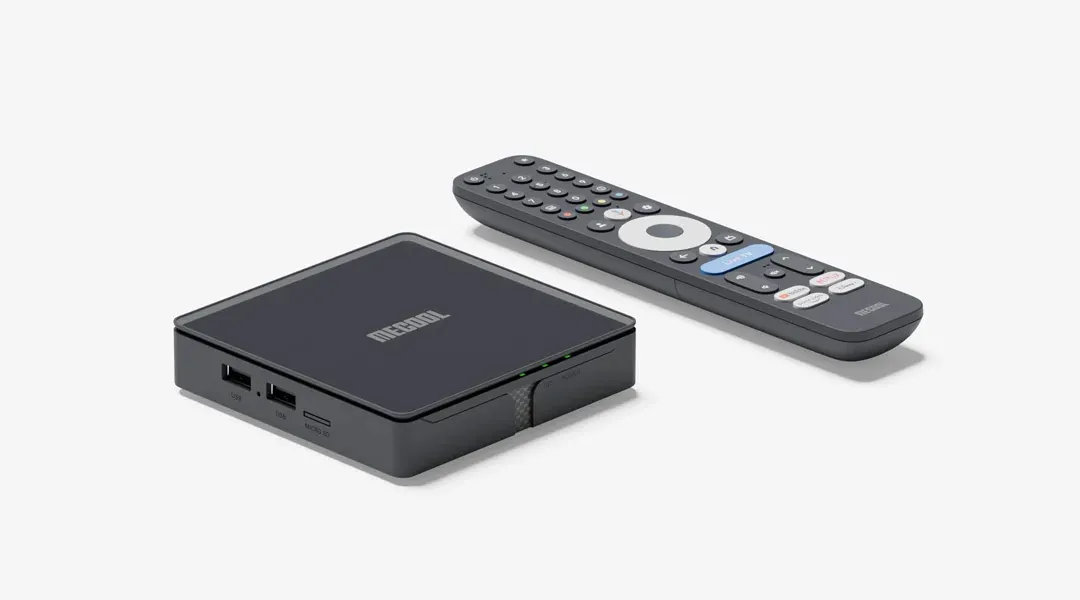
Synthient опубликовала список из 182 названий моделей устройств, которые, как известно, входили в ботнет. Всем, кто купил телевизионную приставку MECOOL или безымянную Android TV-приставку неизвестного происхождения, стоит с ним свериться. Trend Micro насчитала в общей сложности 1 472 554 зараженных устройства, что несколько больше оценки Google. Подавляющее большинство из них находилось в Бразилии, Малайзии, Ираке, Мексике и на Тайване, но десятки тысяч были онлайн также в США, Германии, Великобритании, Австралии и Канаде.
Google установил, что за операцией стоял не отдельный злоумышленник, и поэтому прекратил сотрудничество с Videostrong. Компании и любым ее дочерним структурам больше не разрешат пользоваться приложениями и сервисами Google для Android.
Google также сообщает, что обновляет процедуру сертификации, чтобы закрыть лазейку, позволившую Videostrong вести ботнет на сертифицированных устройствах. Однако Android — открытая система, и в мире существует бесчисленное множество несертифицированных приставок на ее основе. Videostrong могла бы продолжать продавать вредоносное оборудование под другими брендами без приложений Google. Но ей все равно пришлось бы отстраивать свою вредоносную операцию с нуля.